アサヒサイバー攻撃の現在|出荷停止と229万件漏洩の真相を追う
国内ビール市場で約4割のシェアを握る巨大飲料メーカーが、ある朝突然「手書きの伝票」と「電話連絡」による昭和の現場へと逆戻りした――。2025年9月29日未明、アサヒグループホールディングス(アサヒGHD)を襲った大規模なサイバー攻撃は、同社の基幹システムを完全に麻痺させ、全国の流通網を巻き込むサプライチェーン危機へと発展しました。
発災から月日が流れた2026年現在、社会を騒然とさせたシステム障害の復旧状況はどうなっているのか。最大約229万件に及んだ個人情報漏洩の実態、巨額の被害額、そして攻撃を仕掛けた国際的サイバー犯罪グループの追跡劇まで、公式発表資料と現場取材の双方から浮かび上がった最新の真相を詳報します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年現在、基幹システムおよび受発注・出荷業務は全面復旧し、再発防止に向けた新ガバナンス体制へ移行済み。
- 要点2:原因は国際ランサムウェア集団「Qilin(チリン)」によるデータセンター侵害で、最大229万件の個人情報漏洩リスクと数十億円規模の被害額が確定。
- 要点3:有事の「昭和的アナログオペレーション」による出荷継続と、被害を隠蔽せず詳細を開示した透明性の高い会見姿勢は、産業界のBCP(事業継続計画)の重要モデルケースとなった。
【現在の復旧状況】出荷停止の全面解除と業務正常化の全貌
アサヒグループへのサイバー攻撃において、一般消費者が最も身近に影響を体感したのは、飲食店やスーパーの棚からアサヒスーパードライをはじめとする定番商品が一時的に消え去った「出荷停止」の局面でした。2025年9月29日午前7時頃、システム障害によって商品の受発注や倉庫での仕分け、在庫管理を担う基幹サーバーが緊急停止。コールセンター業務も不通となり、グループ各社の機能が突如として遮断されました。
2026年現在の結論から言えば、アサヒグループの受発注・出荷システムは完全に正常化を完了しています。同社は発災直後、安全が確認されたスタンドアローン環境の構築と、手作業による代替出荷を段階的に実施。2025年末までに主要工場での主要商品出荷ラインを順次再稼働させ、2026年2月18日に公表された最終調査完了報告をもって、すべての業務インフラが新設計のセキュア環境へと完全移行しました。
しかし、そこに至るまでの道のりは平坦ではありませんでした。アサヒグループホールディングスの公式発表によると、完全復旧までの間、出荷現場では伝票を手書きし、電話やFAXで問屋からの注文を一件ずつ確認する壮絶な泥臭いオペレーションが展開されました。ビール類という鮮度と回転率が命となる商材において、デジタルが停止した極限状況を現場の人的リソースで繋ぎ止めた形です。現在では、遅延していた限定商品のリリースやプロモーション活動も通常通りのスケジュールに戻っています。
原因と手口の真相|なぜデータセンターの強固な要塞は突破されたのか
日本のトップ企業が誇る堅牢なデータセンターは、一体なぜ突破されてしまったのか。同社の第三者委員会によるフォレンジック調査および公式発表によって、ランサムウェア被害の極めて狡猾な原因と手口が白日の下に晒されました。
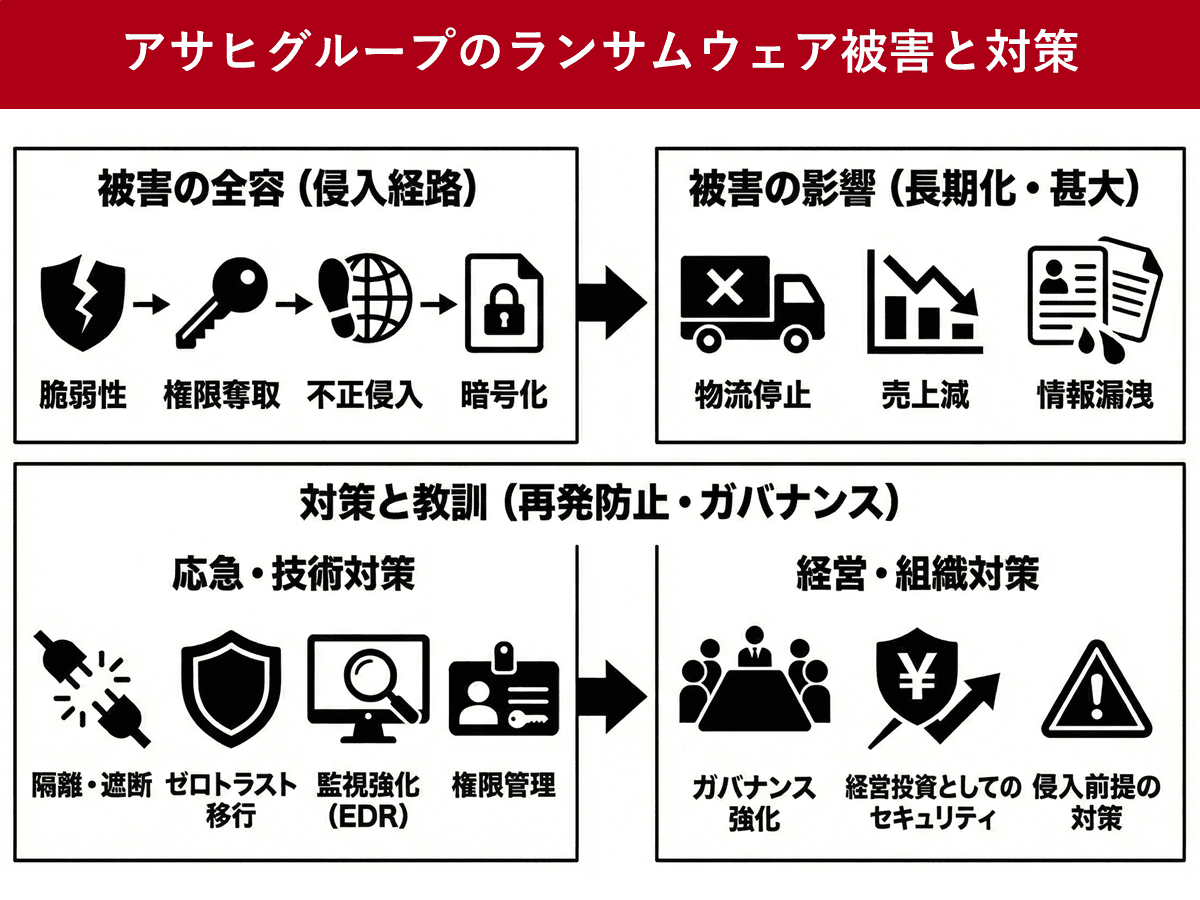
攻撃を主導したのは、世界各国の重要インフラや大企業を標的に恐喝を繰り返すロシア系サイバー犯罪集団「Qilin(チリン)」です。手口の分析によると、犯行グループはグループ企業が利用していたネットワーク機器(VPNゲートウェイ)に存在した未知、あるいはパッチ未適用の脆弱性を突いて内部ネットワークへ侵入。特権IDを窃取した後、複数拠点のActive Directory(認証基盤)を掌握し、バックアップサーバーを含む主要なデータセンター内の仮想サーバー群へ一斉に暗号化を展開する「二重恐喝(ダブルエクストーション)」を仕掛けました。
ITmediaや専門技術コミュニティの検証で浮き彫りとなったのは、従来の「境界防御モデル」が抱える構造的な死角です。データセンターの「外側」からの侵入を防ぐ仕組みは存在していたものの、一旦内部ネットワークへ侵入された場合、横方向への感染拡大(ラテラルムーブメント)をブロックする「ゼロトラスト」型のアクセス制御が不十分であったことが最大の瑕疵として指摘されました。アサヒGHDは2026年の報告書において、社内ネットワークの完全セグメント化と、常時特権アクセスを監視するEDR(端末監視)の全社展開を完了したと報告しています。
被害規模と影響の総括|数字で見るシステム障害の爪痕
今回のインシデントが日本経済および企業ガバナンスに与えたインパクトは、公開されたデータからも歴然としています。以下の比較表は、発災直後の混乱期と2026年現在における確定状況を整理したものです。
| 項目 | 発災直後(2025年秋)の状況 | 2026年現在の確定データ・状況 | 編集部の見解・分析 |
|---|---|---|---|
| 物流・出荷体制 | 全国の主要工場で全面出荷停止、手作業による限定対応 | 新基幹システム上で100%完全稼働 | 手書き伝票による現場の踏ん張りが欠品による致命的ブランド失墜を辛うじて防いだ。 |
| 個人情報漏洩 | 「調査中」として全容不明、漏洩懸念が拡大 | 最大約229万件(キャンペーン応募者・取引先等) | クレジットカード情報等の金融情報は含まれず、二次被害報告は現時点で極めて限定的。 |
| 業績・被害額 | 機会損失額数十億円超との推計が先行 | システム復旧費・売上減少など総額数十億円規模を決算計上 | キャッシュフローへの打撃はあったものの、グローバル収益基盤により経営破綻リスクは回避。 |
| サイバー捜査 | 犯人特定に至らず、ダークウェブでの暴露予告 | 国際捜査網によりQilin中心メンバーが海外で拘束 | 日本の警察庁と欧州司法組織の連携による異例の進展。サイバー犯罪追跡の節目となった。 |
個人情報漏洩に関して、公式発表資料に基づけば、漏洩の対象となったのは過去のキャンペーン応募者データ(氏名、住所、電話番号等)や社内従業員情報、一部取引先の連絡先であり、決済番号や金融機関口座の流出は確認されていません。同社は個別通知と専用相談ダイヤルの設置を迅速に行い、消費者への謝罪対応を徹底しました。

【現場検証】「昭和に逆戻りした物流」流通関係者とネットのリアルな反応
「朝出社したらパソコンが全て立ち上がらず、電話線だけが生きていた。倉庫内には伝票の山ができ、何を出荷していいのか誰も把握できない地獄だった」
これは当時、アサヒの首都圏物流拠点で荷役を請け負っていた運送会社関係者が当時の混乱を振り返った証言です。受発注システムがダウンしたことにより、トラックの配車計画は完全に崩壊。居酒屋やバーを抱える飲食店チェーンでは「今週末のスーパードライが入らないかもしれない」と悲鳴が上がり、競合他社であるキリンやサッポロへの代替発注が急増する事態となりました。
ネットの反応も二極化しました。発災当初のX(旧Twitter)や掲示板では、品薄を懸念する消費者の買い占め示唆や、「日本の大企業なのにセキュリティ対策が甘すぎるのではないか」という厳しい批判が渦巻きました。しかし、事態の推移とともにネット上の論調は大きく変化します。
評価を一変させた契機は、アサヒGHDが開催した記者会見と、現場の「意地」でした。経営陣が深々と頭を下げつつも、攻撃の手口や内部統制の不備を赤裸々に公開し、「他社が同様の被害に遭わないための教訓にしてほしい」と詳細な技術情報を共有した姿勢は、IT業界やセキュリティ技術者の間で「隠蔽に走らない極めて誠実なクライシスマネジメント」として称賛されました。また、紙と電卓を使ってビールを届け続けた現場作業員たちの奮闘が報じられると、SNS上には「今夜はアサヒを飲んで応援する」といった温かい激励の声が多数投稿されることとなったのです。
一般に知られていない盲点と誤解|身代金支払いや製品への影響
サイバー攻撃を巡っては、ネット上で多くのデマや憶測が飛び交いました。ここで読者が知っておくべき決定的な事実を整理し、誤解を解消しておきます。
まず最も多く検索された「アサヒは身代金を支払ったのか?」という疑惑について、公式発表および治安機関の記録において、同社が犯行グループに身代金を支払った事実は一切ありません。日本政府および警察庁はランサムウェア攻撃に対する身代金支払いに断固反対の立場を取っており、アサヒ側も法と企業倫理を遵守し、恐喝要求を全面拒否して自力再建の道を選びました。
また、「ビールの製造ラインがサイバー攻撃によって操作され、異物混入や品質異常が起きたのではないか」という不安も一部で囁かれましたが、これも完全な誤認です。攻撃を受けたのは受発注や顧客管理を担うIT(情報技術)系のネットワークであり、ビールの醸造やボトリングを直接制御するOT(運用技術・工場制御システム)は物理的・論理的に完全に隔離されていました。出荷された製品の安全性には何一つ問題がなかったことが確認されています。
さらに注目すべきは、国際的な法執行機関の追跡劇です。警察庁資料や海外報道によると、2026年に入り、ランサムウェア集団「Qilin」の中心メンバーが潜伏先の第三国で拘束され、ドイツをはじめとする関係当局へ身柄が引き渡されました。サイバー攻撃集団は国境の壁に守られて逃げ切れるという神話が崩れつつあることを、本件は鮮烈に証明しています。
【プロの結論】サプライチェーン危機から企業が学ぶべき教訓と防衛の鉄則
組織社会学およびリスクマネジメントの観点から本件を俯瞰すると、現代企業が直面している「デジタル依存の脆さ(脆弱性)」が浮き彫りになります。効率性を極限まで追求し、ジャストインタイムの物流とクラウド集中管理を推し進めた結果、ひとつのサイバーインシデントが産業全体の機能を停止させる「単一障害点(SPOF)」を生み出していたのです。
企業の経営層やセキュリティ担当者が本件から導き出すべき、今後の防衛戦略における判断基準は極めて明確です。
【今後絶対に導入すべき組織・システムの条件】
- ゼロトラストアーキテクチャの徹底:境界防御に依存せず、内部通信であっても常に認証と暗号化を求める設計への刷新。
- 「オフライン型」事業継続訓練の定期実施:システムが完全停止した際、紙伝票や固定電話で最低限の事業を動かせるアナログBCPの策定と訓練。
- 外部委託先・グループ子会社を含む統合ガバナンス:本丸のデータセンターだけでなく、脆弱になりがちな拠点VPNの監視・パッチ管理の徹底。
【今すぐ見直すべき危険な企業の過信】
- 「自社はターゲットにされるほどの大企業ではない」という油断(攻撃者は無差別にポートをスキャンしています)。
- バックアップサーバーを同一ネットワーク上に放置する運用(ランサムウェアは真っ先にバックアップから暗号化します)。
- 有事の初動において情報を隠蔽し、内輪で解決を図ろうとする閉鎖的な隠蔽体質。
【アサヒ サイバー攻撃 現在】に関するよくある質問(FAQ)
Q1:現在、アサヒの製品出荷やビールの流通は完全に元の状態に戻っていますか?
A1:はい、完全に通常稼働へ戻っています。2025年秋の発災直後は広範な出荷停止と流通混乱が生じましたが、2026年現在では受発注システムおよび物流ネットワークの再構築が完了しており、全国の小売店や飲食店へ遅滞なく商品が届けられています。
Q2:流出した可能性がある229万件の個人情報から、クレジットカードの不正利用などの被害は出ていますか?
A2:公式発表によると、流出の対象となったデータにクレジットカード番号や金融機関口座などの機密決済情報は含まれていません。氏名や住所、電話番号などが中心であり、現時点で実害を伴う深刻な二次被害は報告されていませんが、同社を装ったフィッシング詐欺メール等には引き続き注意が呼びかけられています。
Q3:攻撃を実行したハッカー集団「Qilin(チリン)」とはどのような組織ですか?
A3:主に東欧・ロシア系と目される、ランサムウェア・アズ・ア・サービス(RaaS)を展開する国際サイバー犯罪組織です。標的のデータを暗号化するだけでなく、機密情報を盗み出して身代金を払わなければダークウェブに暴露すると脅す「二重恐喝」を得意としています。本件を受け、警察庁を含む国際共同捜査が展開され、中心メンバーの拘束事例が報じられています。
Q4:被害を受けたアサヒの製品価格に、サイバー攻撃対策のコストが上乗せされることはありますか?
A4:復旧費用やセキュリティ刷新費用として数十億円規模の特別損失が計上されましたが、これが直接的な理由となってビール類の店頭価格が一斉値上げされた事実はありません。昨今の価格改定は主に麦芽・アルミ缶などの原材料費や物流人件費の高騰によるものであり、同社は企業努力とコスト削減によってサイバー損害の吸収を図っています。
まとめ:デジタル依存社会の盲点を突いた危機が残した未来への指標
アサヒグループホールディングスを襲った未曾有のサイバー攻撃は、単なる一企業のセキュリティ事故にとどまらず、デジタルインフラに命運を委ねる現代日本社会全体の脆弱性を炙り出しました。
しかし同時に、有事における「現場の泥臭い対応力」と、経営陣が選んだ「迅速で嘘のない情報公開」は、最悪の危機を乗り越えるための確かな道標となりました。2026年現在、全面復旧を果たしたアサヒの背中から私たちが学ぶべきは、完全な防御など存在しないという冷徹な前提に立ち、いかに被害を最小化し、強靭に再起(レジリエンス)できる組織を作れるかという点に尽きます。 (出典: アサヒ サイバー攻撃 現在(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
